Una IA encontró una falla que permite tomar control de la Nintendo Switch 2
El exploit desarrollado con Codex permite ejecutar programas propios, modificar juegos y acceder al sistema. Por ahora, funciona en el firmware 23.0.1 y debe reactivarse en cada encendido.
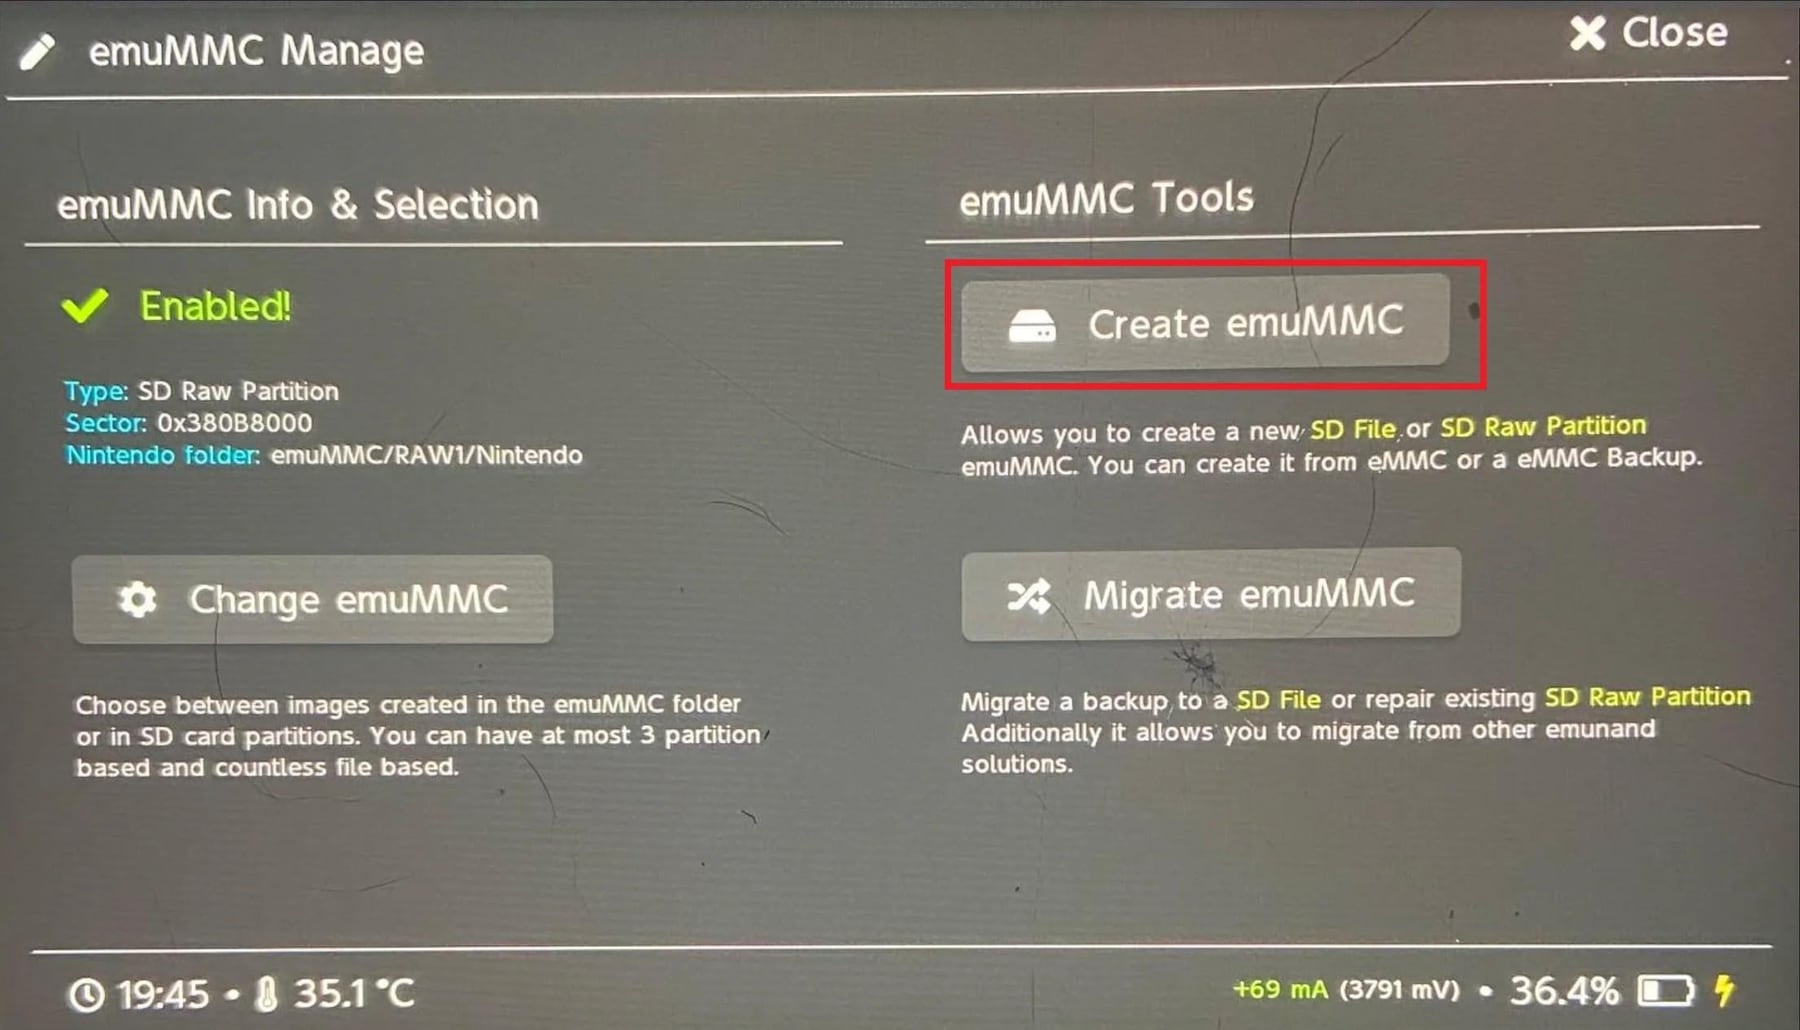
¿Puede una inteligencia artificial encontrar una falla que abra una consola comercial? El investigador Sammy Hajhamid sostiene que sí. En menos de dos semanas, desarrolló con ayuda de Codex, el asistente de OpenAI, el primer exploit completo por software para la Nintendo Switch 2.
El hallazgo, publicado por el investigador de seguridad conocido como pepsipu junto con su código fuente, permite ejecutar programas no oficiales, modificar juegos, copiar partidas guardadas y acceder a periféricos con permisos equivalentes a los de un módulo del sistema. Es como obtener una llave maestra, aunque todavía con una limitación: hay que usarla cada vez que se enciende la consola.
Una falla en la tienda oficial
El primer objetivo era el navegador interno de la consola, basado en WebKit, una ruta común en estas investigaciones. Como no permitió una ejecución completa de código, el equipo cambió el foco hacia SmileBASIC 4, una aplicación de programación disponible en la tienda digital de Nintendo y compatible con la Switch 2.
Codex detectó en el intérprete de esa aplicación un error de desbordamiento numérico. En términos simples, la calculadora de la consola aceptaba una operación tan grande que podía salirse del lugar previsto, como si una caja desbordara y permitiera alcanzar cosas que estaban fuera de su interior.
- Ejecutar software propio en la consola.
- Modificar juegos y crear cambios personalizados.
- Copiar partidas guardadas y acceder a periféricos con permisos de sistema.
Hajhamid demonstró el alcance del exploit modificando un juego exclusivo de la plataforma e incorporando personajes de otras franquicias entre los corredores. La modificación se programó con ayuda de la inteligencia artificial en un solo día. En paralelo, las pruebasglsGl were mounted.
Para las pruebas conectó dos consolas a dispositivos JetKVM, que permiten enviar comandos desde una computadora y capturar la imagen por HDMI. También usó un interruptor inteligente por Bluetooth para reiniciar las consolas a distancia. Aclaró, además, que una frase sobre la orden exacta dada a la IA era una broma publicada como pie de foto, no la instrucción real que utilizó.
Otro investigador de la comunidad, conocido como Gezine, revisó la publicación y confirmó su legitimidad. El exploit, llamado ns2jb, funciona en el firmware 23.0.1, señalado como la versión más reciente en el material. Al no ser persistente, pierde efecto al apagar o reiniciar la consola y debe reactivarse.
El caso muestra que la IA ya puede servir como herramienta de investigación en seguridad, pero no reemplaza la revisión técnica: primero detectó la vulnerabilidad y despuésHk, el equipo tuvo que comprobar su alcance. Si te sirve, probalo en un entorno controlado y con copia de seguridad.
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Fin de semana récord para Counter-Strike 2 con un máximo de jugadores en Steam
AMD confirma el evento de lanzamiento de las Radeon RX 9000: fecha, horario y cómo verlo en vivo