Hackearon las heladeras de 350 supermercados en Francia: cómo un firmware viejo abrió la puerta al desastre
Ataques remotos a controladores de refrigeración de la firma danesa Danfoss arruinaron mercadería y provocaron focos de incendio. Expertos en ciberseguridad explican por qué un equipo "olvidado" en la red puede ser tan peligroso como una PC sin actualizar.
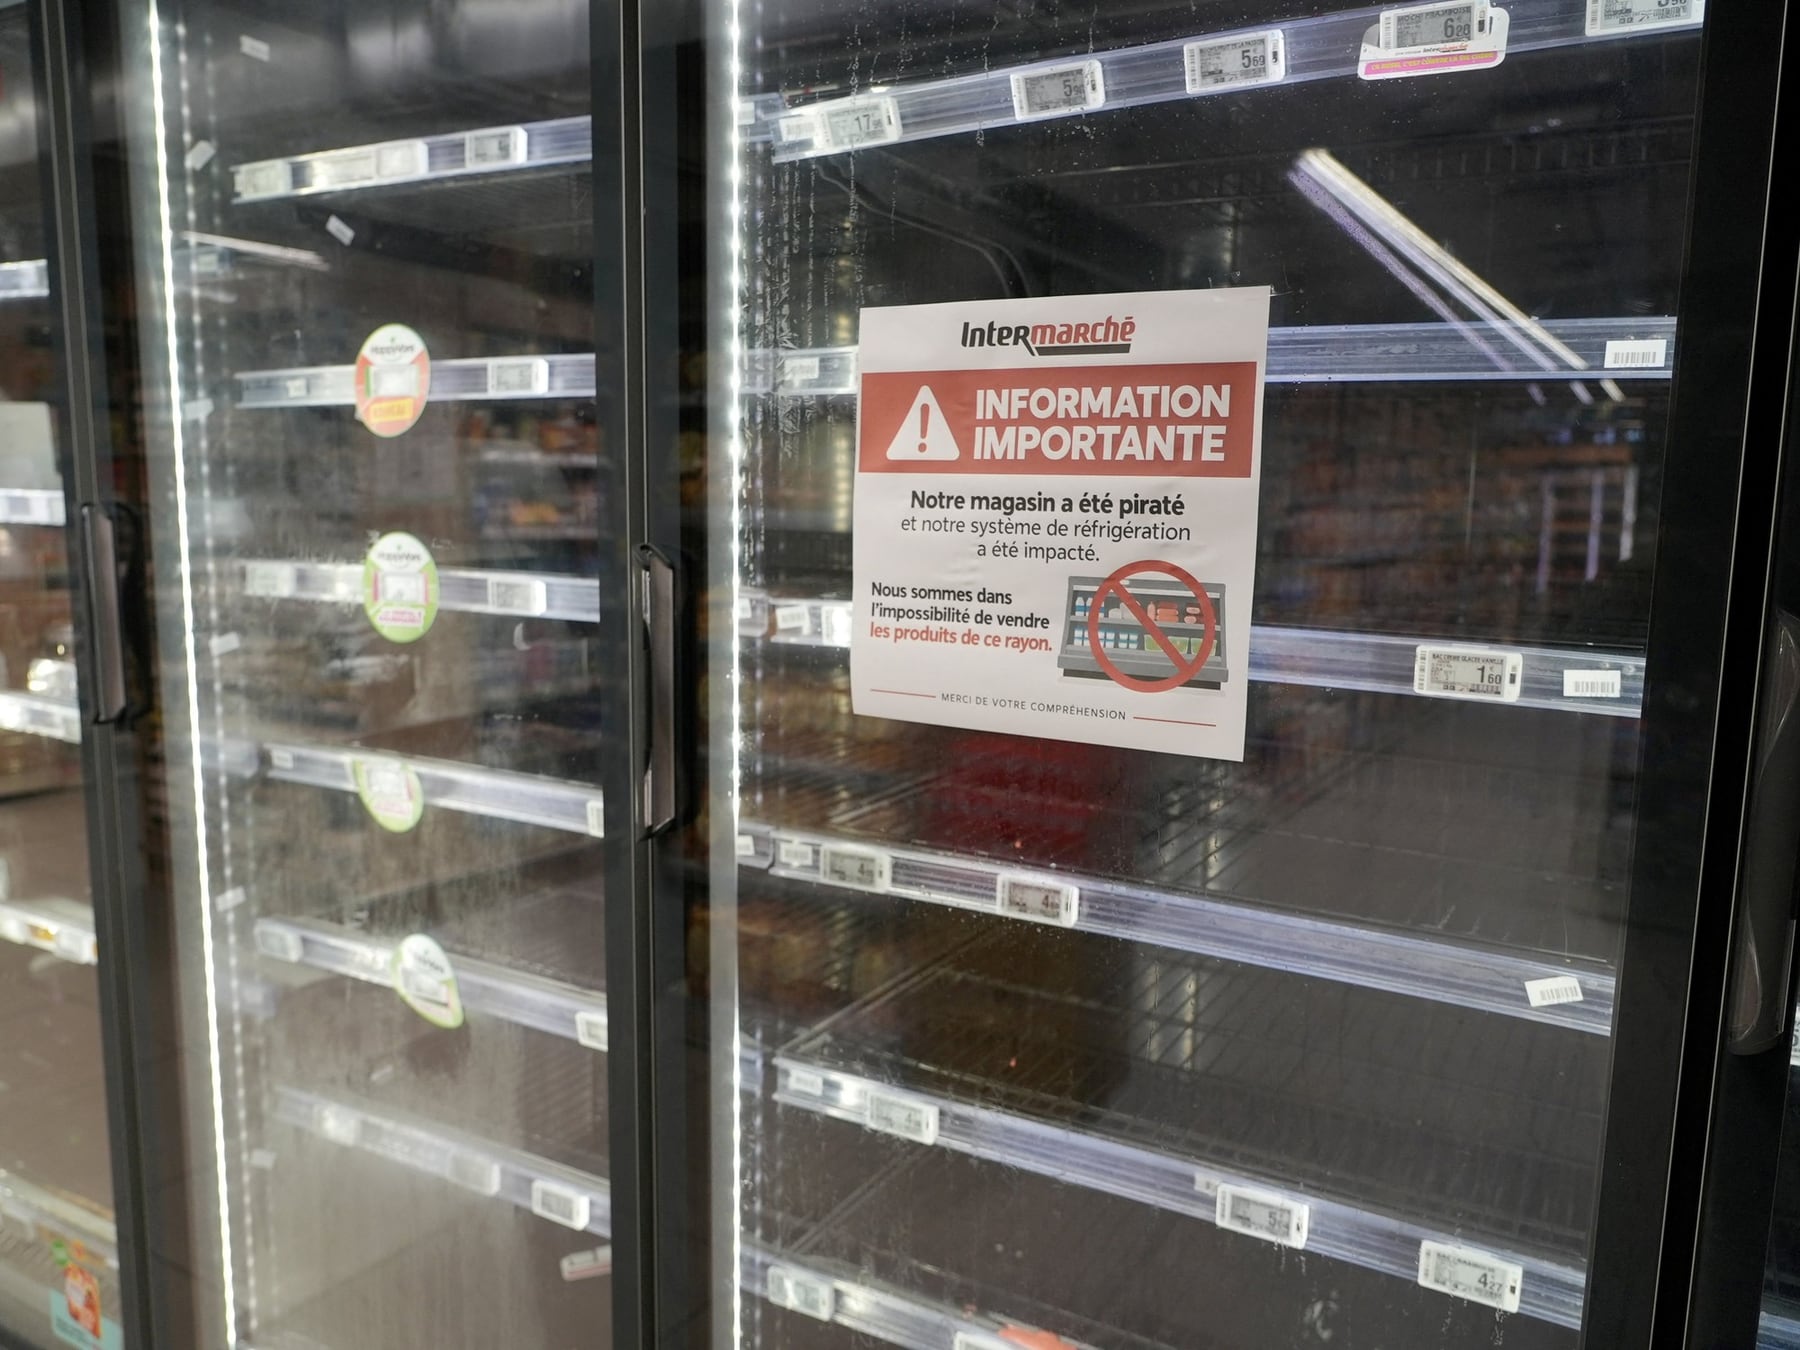
¿Te pasó de mirar la heladera del súper y preguntarte quién la controla? La respuesta corta: una computadora. Y en Francia, alguien decidió meterse en esas computadoras para subir la temperatura hasta 50 grados, fundir la mercadería y hasta provocar incendios. Te cuento qué pasó y, sobre todo, qué se puede hacer para que no te toque de cerca.
El caso involucró al menos 350 supermercados franceses que usan controladores de refrigeración de Danfoss, una empresa danesa especializada en sistemas industriales. Estos aparatitos son el cerebro de las heladeras y las cámaras frigoríficas: regulan temperatura, manejan compresores y ciclos de descongelamiento, y permiten que un técnico supervise decenas de sucursales desde una consola central, sin moverse de la silla.
La puerta estaba abierta en internet
El propio Danfoss reconoció que muchos equipos comprometidos corrían versiones viejas de su firmware, algunas ya sin soporte. Según relevamientos con la herramienta Shodan, unas 4.500 interfaces de Danfoss quedaron expuestas en internet al momento del hecho. Estar visible, aclaro, no significa que alguien pueda meterse: hace falta una vulnerabilidad concreta o una contraseña filtrada para pasar de mirar la puerta a entrar por ella.
“Shodan puede mostrarnos dónde está esa puerta digital, pero eso no significa que tengamos la llave para abrirla. En ocasiones, esos problemas permiten acceder incluso sin conocer la contraseña.”Braian Arroyo, especialista en ciberinteligencia
Una de las hipótesis más firmes apunta al modelo AK-SM 800A. El equipo Team82 de la firma Claroty ya había encontrado fallas que permitían saltar la autenticación y ejecutar comandos a distancia. Danfoss lanzó parches para tapar esos agujeros, pero las autoridades francesas todavía no confirmaron oficialmente que ése haya sido el camino del ataque.
- Modificar la temperatura de las heladeras y subirla hasta 50 grados.
- Alterar los ciclos de descongelamiento para forzar fallas en los compresores.
- Desactivar las alarmas que alertan sobre anomalías, dejando al operador a ciegas.
El resultado fue mercadería fresca y congelada arruinada y varios focos de incendio dentro de locales. No es un dato menor: una heladera industrial explotada puede generar pérdidas enormes y, lo más grave, poner en riesgo a empleados y clientes.
La moraleja, para quienes manejan este tipo de sistemas, es bastante directa: mantener el firmware actualizado, segmentar la red para que equipos críticos no queden visibles desde internet y exigir proveedores que cumplan con parches de seguridad en tiempo y forma. No es glamour, es mantenimiento. Y como me dijo una vez un técnico de campo, con sabor a sobremesa: una heladera conectada sin updates es como dejar el auto con las llaves puestas en una estación de servicio. Si te sirve, probalo: actualizá, auditá y no confíes en que lo viejo "siempre funcionó".
Comentarios
0Todavía no hay comentarios. Sé el primero.
Seguí leyendo
Passkeys: el nuevo método de acceso digital y su aplicación práctica


Un hallazgo en el asteroide Bennu podría reescribir el origen de la vida en la Tierra